Hoe het werkt
Bij software-as-a-service draait de applicatie niet bij de klant, maar in een omgeving die de leverancier beheert of laat beheren. Alleen broncode in escrow is dan niet genoeg: als de leverancier wegvalt, heeft de klant ook de hostingomgeving, de data en de configuratie nodig om de dienst te kunnen blijven gebruiken.
De individuele SaaS-regeling voegt daarom twee dingen toe aan de klassieke regeling. Ten eerste wordt de deposit uitgebreid met infrastructuur-als-code, het datamodel, de deploymentdocumentatie en waar nodig toegangsgegevens tot cloudaccounts. Ten tweede tekent de service provider (bijvoorbeeld AWS, Azure, Google Cloud of een Nederlandse hostingpartij) een continuïteitsverklaring. Daarin verklaart hij de omgeving na een afgiftegrond een afgesproken periode voort te zetten voor rekening van de begunstigde.
Zo ontstaat tijd. De begunstigde kan de dienst blijven gebruiken terwijl hij een overname van de omgeving, een migratie naar een andere partij of een eigen beheerorganisatie regelt. Zonder die verklaring zou de omgeving bij een faillissement vaak binnen dagen worden afgesloten wegens onbetaalde facturen.
Vanuit elk perspectief
Leverancier
Deponeert naast broncode ook infrastructuur-als-code, datamodel, configuratie en documentatie. Daarmee voldoet hij aan continuïteitseisen die in aanbestedingen en bij grote afnemers steeds vaker worden gesteld.
Begunstigde
Kan de dienst blijven gebruiken terwijl overname of migratie wordt geregeld. De combinatie van deposit en continuïteitsverklaring dekt zowel de software als de omgeving waarin die draait.
Service provider
Verklaart de omgeving voor rekening van de begunstigde voort te zetten en legt vast welke toegang en medewerking hij daarbij verleent. De verklaring is beperkt in tijd en omvang.
Wanneer kies je dit model
Kies dit model als één afnemer afhankelijk is van een SaaS-dienst die niet zomaar kan worden vervangen.
- Bedrijfskritische SaaS met één grote afnemer
- Aanbestedingen met expliciete continuïteitseisen voor clouddiensten
- Diensten waarbij de data van de klant alleen in de omgeving van de leverancier staat
Wat er wordt vastgelegd
Voor deze regeling gelden de volgende documenten. Samen bepalen ze wie partij is, wat wordt gedeponeerd en onder welke voorwaarden afgifte plaatsvindt.
- Escrow-overeenkomst (individueel)
- De driepartijenovereenkomst tussen leverancier, begunstigde en Escrow Alliance. Hierin staan het materiaal, de actualisatiefrequentie, het verificatieniveau, de afgiftegronden en de gebruiksrechten na afgifte.
- Continuïteitsverklaring
- De verklaring van de service provider, hostingpartij of MSP dat de omgeving na een afgiftegrond een afgesproken periode blijft draaien voor rekening van de begunstigde of de stichting.
- Escrow-certificaat
- Het certificaat waarmee de leverancier de regeling aan de markt toont. Een QR-code op het certificaat verwijst naar de actuele status, zodat een klant of aanbestedende dienst kan controleren dat de regeling loopt.
Afgiftegronden
- Faillissement of surseance van betaling van de leverancier
- Staken van onderhoud of support
- Niet nakomen van contractuele verplichtingen
- Bedrijfsbeëindiging
Verificatie en bewaring
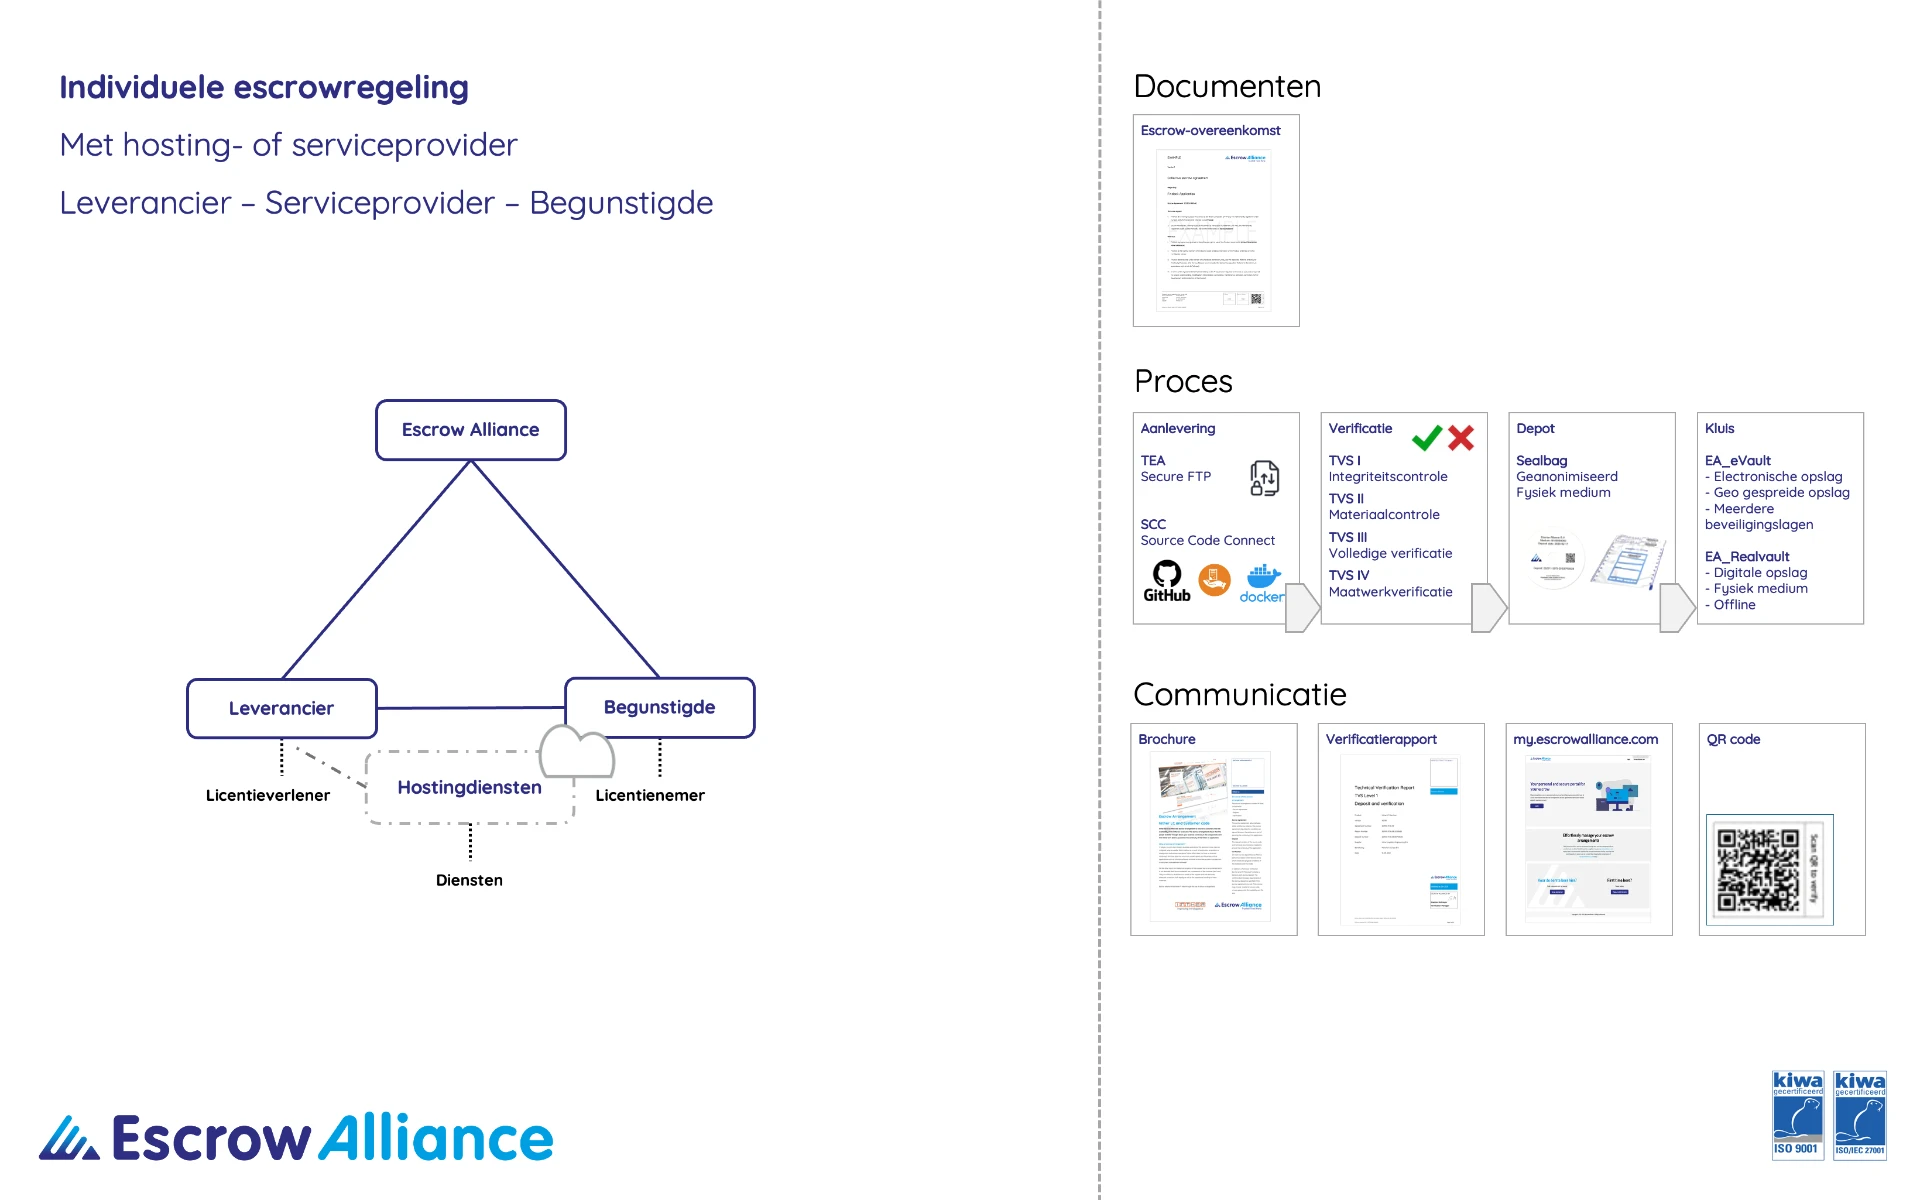
In het schema hierboven vind je deze stappen terug als Transfer, Verification, Deposit en Storage. De Engelse termen komen uit de originele documentatie van Escrow Alliance; hieronder staat wat ze in de praktijk betekenen.
Overdracht. Materiaal komt binnen via een beveiligde upload, via Source Code Connect (een koppeling met GitHub, GitLab, Bitbucket of Azure DevOps) of op een fysiek medium.
Verificatie in vier niveaus. Het verificatieniveau wordt per regeling afgesproken en staat in het verificatierapport.
- TVS I Integriteitscontrole
- Is de deposit compleet, leesbaar en vrij van versleuteling of wachtwoorden die niet zijn meegeleverd?
- TVS II Material audit
- Inhoudelijke controle van de bestanden, de documentatie en de bouwinstructies.
- TVS III Volledige verificatie inclusief build
- De software wordt vanuit de deposit gebouwd en getest, zodat vaststaat dat het materiaal werkt.
- TVS IV Maatwerk
- Verificatie op maat, bijvoorbeeld met een testomgeving, hostingcontrole of periodieke steekproeven.
Deponering. Elektronisch versleuteld in EA_eVault (dual storage, geografisch gescheiden) of fysiek in een verzegelde sealbag in EA_Realvault (offline).
Communicatie. Brochure voor de klanten van de leverancier, verificatierapport per deposit, klantportaal my.escrowalliance.com en de QR-code op het certificaat.
Verwante regelingen
- Individuele escrowregeling met hosting- of serviceproviderBroncode plus de draaiende omgeving
- Collectieve escrowregeling met Managed Service ProviderWanneer een MSP de omgeving beheert
- Individuele escrowregelingEén leverancier, één afnemer