Hoe het werkt
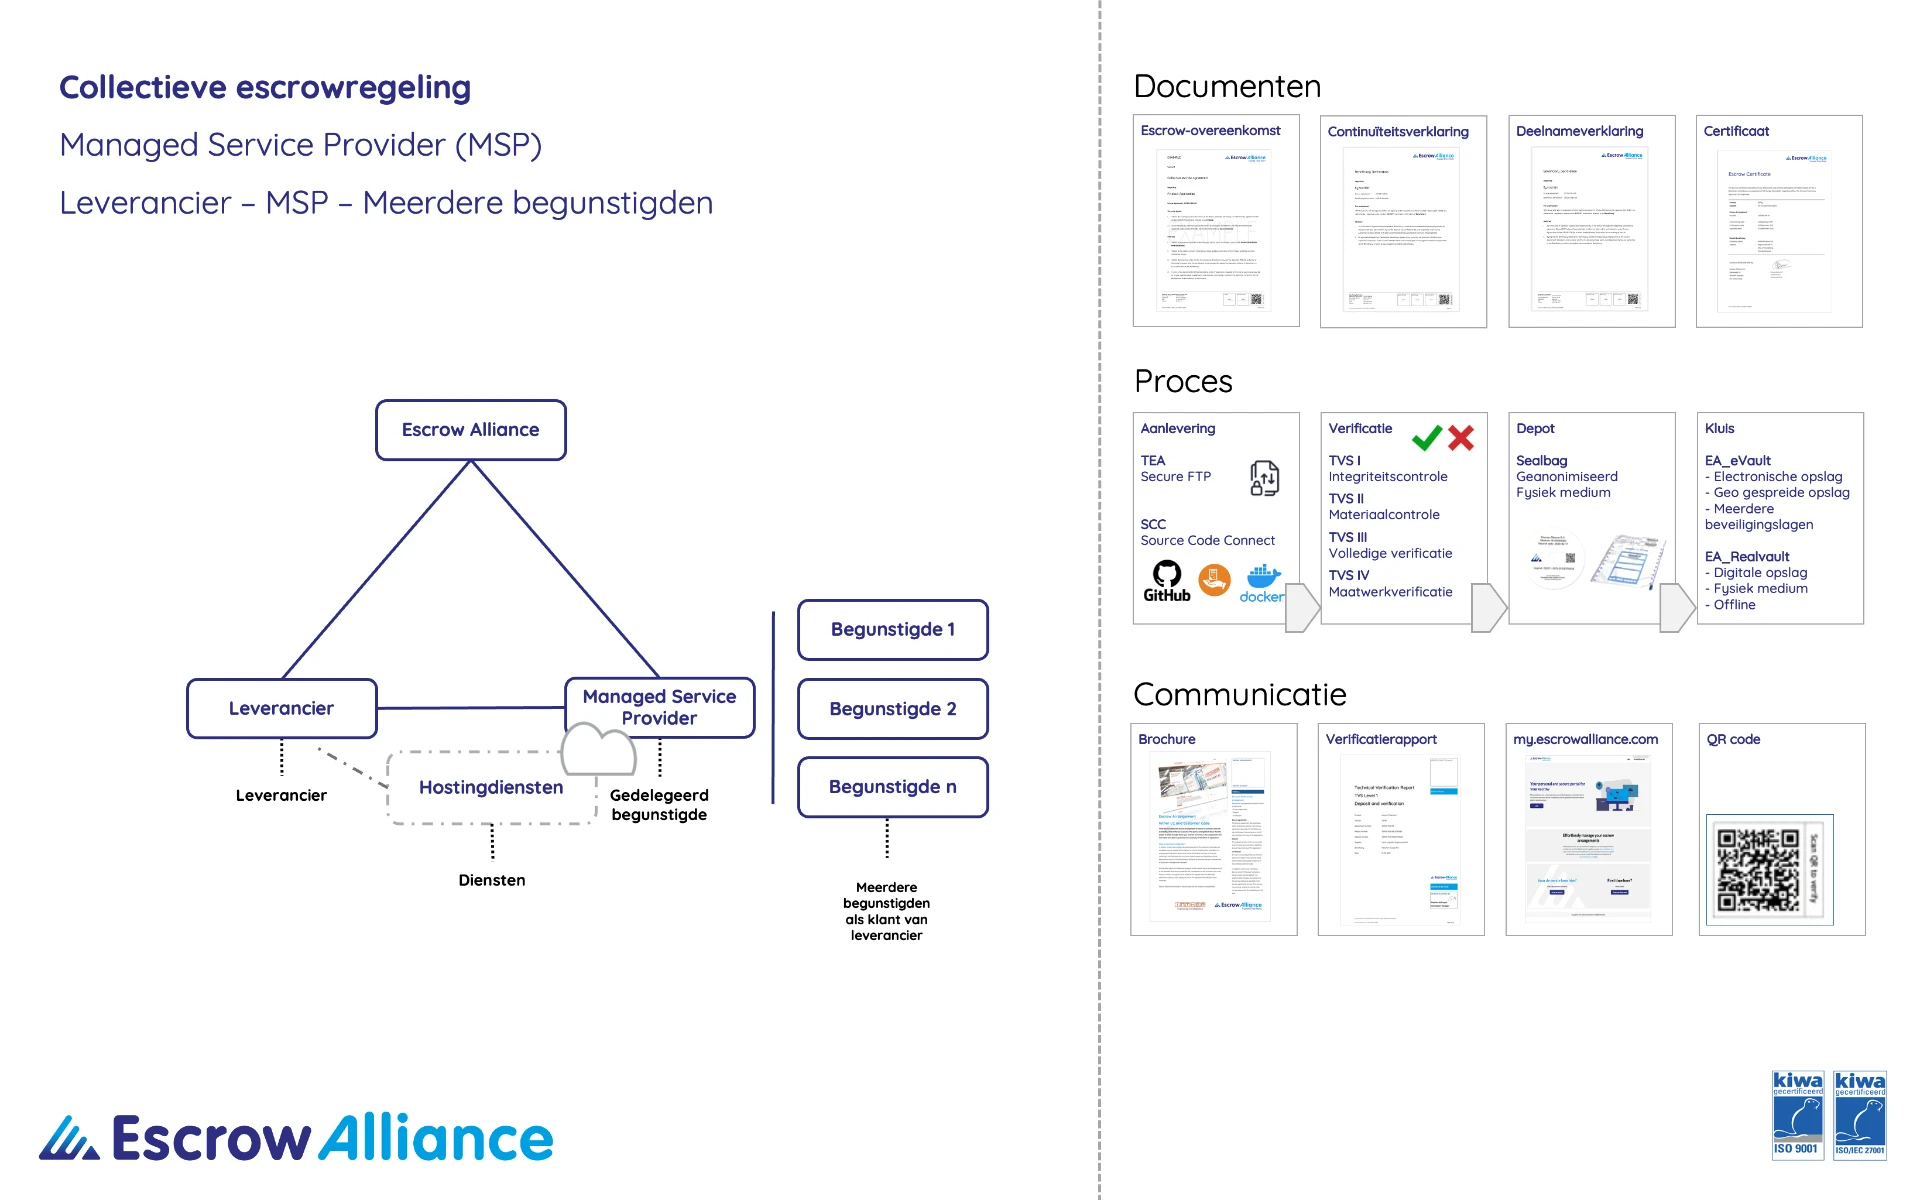
Veel softwareleveranciers hebben geen eigen infrastructuur. Zij besteden beheer en hosting uit aan een Managed Service Provider (MSP). De klant heeft dan te maken met twee partijen: de leverancier die de software levert en de MSP die de omgeving draaiende houdt. Valt de leverancier weg, dan is de MSP vaak de enige partij die weet hoe de omgeving in elkaar zit.
In dit model levert de MSP een eigen bijdrage aan de deposit: infrastructuurdocumentatie, netwerkschema's, beheerprocedures en toegangsgegevens. Daarnaast tekent de MSP een continuïteitsverklaring waarin staat dat hij de omgeving na een afgiftegrond een afgesproken periode blijft beheren voor de geregistreerde klanten. De leverancier deponeert zelf de broncode en documentatie van de software.
Klanten sluiten aan met een deelnameverklaring. Bij uitval van de leverancier kunnen zij via de MSP doorgaan met de dienst, terwijl uit de deposit duidelijk wordt hoe de software onderhouden en verder ontwikkeld kan worden. De combinatie voorkomt dat kennis over de omgeving alleen bij één partij zit.
Vanuit elk perspectief
Leverancier
Voldoet aan continuïteitseisen van klanten zonder eigen hosting te hoeven opzetten. De verdeling van verantwoordelijkheden tussen leverancier en MSP wordt expliciet vastgelegd.
Managed Service Provider
Legt vast wat hij bij afgifte levert en voor wie hij doorwerkt. De MSP krijgt zekerheid over betaling en mandaat in een situatie waarin zijn opdrachtgever is weggevallen.
Begunstigde
Omgeving en kennis blijven beschikbaar. De klant hoeft niet zelf te achterhalen waar de dienst draait en wie de toegang beheert.
Wanneer kies je dit model
Kies dit model als de leverancier de omgeving niet zelf beheert en klanten zowel van de software als van het beheer afhankelijk zijn.
- Leveranciers zonder eigen infrastructuur die volledig op een MSP leunen
- Branchesoftware voor bijvoorbeeld installatie- en bouwbedrijven
- Systemen voor brandveiligheid en gebouwbeheer
- Industriële toepassingen waarbij beheer op afstand plaatsvindt
Wat er wordt vastgelegd
Voor deze regeling gelden de volgende documenten. Samen bepalen ze wie partij is, wat wordt gedeponeerd en onder welke voorwaarden afgifte plaatsvindt.
- Escrow-overeenkomst (collectief)
- Eén overeenkomst tussen de leverancier en Escrow Alliance die geldt voor alle geregistreerde begunstigden. De voorwaarden zijn voor iedere deelnemer gelijk.
- Deelnameverklaring
- Het document waarmee een klant aansluit bij een collectieve regeling. Na registratie is de klant begunstigde met dezelfde rechten als bij een individuele overeenkomst.
- Continuïteitsverklaring
- De verklaring van de service provider, hostingpartij of MSP dat de omgeving na een afgiftegrond een afgesproken periode blijft draaien voor rekening van de begunstigde of de stichting.
- Escrow-certificaat
- Het certificaat waarmee de leverancier de regeling aan de markt toont. Een QR-code op het certificaat verwijst naar de actuele status, zodat een klant of aanbestedende dienst kan controleren dat de regeling loopt.
Afgiftegronden
- Faillissement of surseance van betaling van de leverancier
- Staken van onderhoud of support
- Niet nakomen van contractuele verplichtingen
- Bedrijfsbeëindiging
Verificatie en bewaring
In het schema hierboven vind je deze stappen terug als Transfer, Verification, Deposit en Storage. De Engelse termen komen uit de originele documentatie van Escrow Alliance; hieronder staat wat ze in de praktijk betekenen.
Overdracht. Materiaal komt binnen via een beveiligde upload, via Source Code Connect (een koppeling met GitHub, GitLab, Bitbucket of Azure DevOps) of op een fysiek medium.
Verificatie in vier niveaus. Het verificatieniveau wordt per regeling afgesproken en staat in het verificatierapport.
- TVS I Integriteitscontrole
- Is de deposit compleet, leesbaar en vrij van versleuteling of wachtwoorden die niet zijn meegeleverd?
- TVS II Material audit
- Inhoudelijke controle van de bestanden, de documentatie en de bouwinstructies.
- TVS III Volledige verificatie inclusief build
- De software wordt vanuit de deposit gebouwd en getest, zodat vaststaat dat het materiaal werkt.
- TVS IV Maatwerk
- Verificatie op maat, bijvoorbeeld met een testomgeving, hostingcontrole of periodieke steekproeven.
Deponering. Elektronisch versleuteld in EA_eVault (dual storage, geografisch gescheiden) of fysiek in een verzegelde sealbag in EA_Realvault (offline).
Communicatie. Brochure voor de klanten van de leverancier, verificatierapport per deposit, klantportaal my.escrowalliance.com en de QR-code op het certificaat.
Verwante regelingen
- Individuele escrowregeling met hosting- of serviceproviderBroncode plus de draaiende omgeving
- Collectieve escrowregeling met Stichting Continuïteit en service leverancierStichting plus vooraf geregelde hosting